
Atac cibernetic asupra frigiderelor afectează supermarketuri franceze
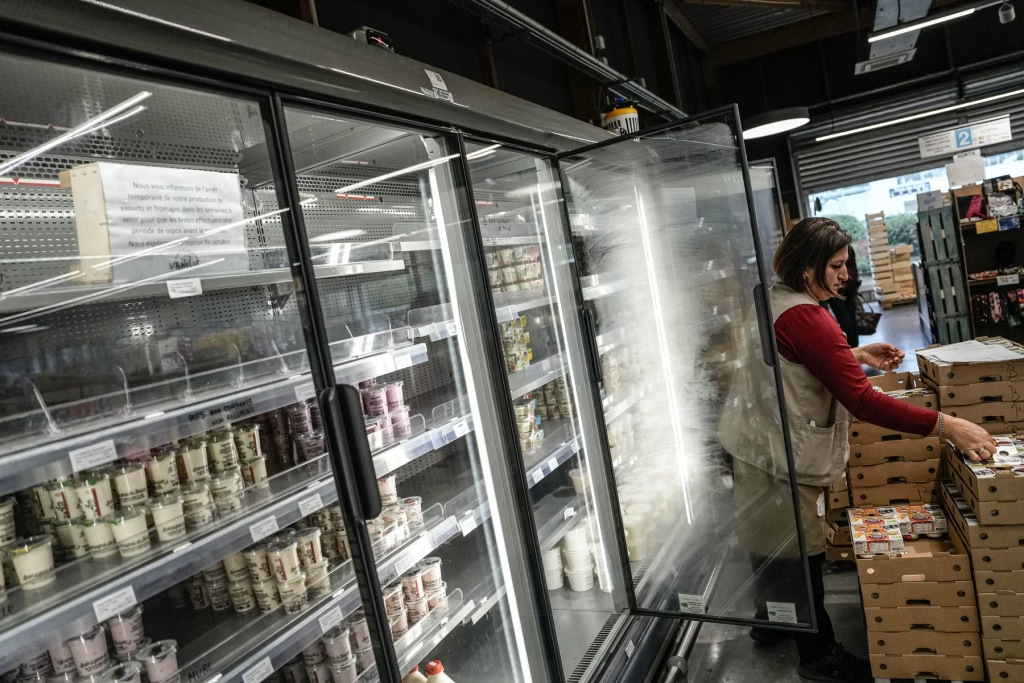
Un atac cibernetic produs în noaptea de 11 spre 12 octombrie a vizat sistemele de răcire din aproximativ 350 de supermarketuri franceze, obligând comercianții să arunce tone de alimente, au declarat mai mulți asigurători pentru agenția Reuters.
Hackerii, a căror identitate rămâne necunoscută, au preluat controlul asupra unităților de răcire conectate la internet și au ridicat temperatura frigiderelor și congelatoarelor la 50 de grade Celsius, potrivit sursei citate.
Thierry Cotillard, președintele Les Mousquetaires, proprietarul lanțului Intermarché, a estimat luni că pierderile ar putea ajunge la zeci de milioane de euro la nivel național și a precizat că supermarketurile vor iniția o bătălie juridică pentru stabilirea responsabilităților.
Patru brokeri de asigurări au declarat pentru Reuters că asigurarea cibernetică nu acoperă, de obicei, pierderile materiale cauzate de atacuri, iar cererile de despăgubire ar putea fi afectate dacă unitățile nu dispuneau de cele mai recente actualizări de software.
Un intermediar de asigurări cibernetice, care a solicitat anonimatul, a precizat că o eventuală implicare a unui actor statal ar putea complica cererile de despăgubire, întrucât polițele cibernetice nu acoperă, de regulă, actele de război.
Brokerul de asigurări Howden a estimat că, între 2020 și 2025, atacurile cibernetice din Franța, Germania, Italia și Spania au generat pierderi economice de peste 300 de miliarde de euro.
David Molony, directorul departamentului de riscuri cibernetice al brokerului Aon, a declarat că a recomandat companiilor din comerțul cu amănuntul și industria farmaceutică o acoperire specifică pentru mărfurile perisabile care necesită condiții de depozitare strict controlate.
Intermarché a comunicat luni, pentru AFP, că asigurarea proprie nu acoperea acest tip de incident. Les Mousquetaires nu a dezvăluit detaliile contractelor sale de asigurare, iar Carrefour, Monoprix, Coopérative U și E.Leclerc nu au răspuns solicitărilor de precizări.
Agenția franceză din domeniul securității cibernetice a anunțat că atacul a afectat frigiderele care utilizau software furnizat de firma daneză Danfoss, precum și de Copeland și Dixell. Danfoss a precizat că multe dintre aceste aparate utilizau software învechit sau ajunseseră la sfârșitul ciclului de viață, fără actualizări de software sau de securitate.
Emma Pleut, șefa departamentului de securitate cibernetică pentru Franța la WTW, a declarat că o companie asigurată își declară de obicei politica privind actualizările de software, angajându-se să efectueze actualizările critice într-o perioadă determinată.
Paul Gooch, șef adjunct de departament la Tokio Marine Kiln, a afirmat că software-ul învechit nu constituie, de obicei, un motiv în sine pentru respingerea unei cereri de despăgubire.
Molony, de la Aon, a declarat că retailerii caută tot mai mult asigurări cibernetice care acoperă daunele fizice, precizând că astfel de polițe sunt deja utilizate în sectoarele energetic, al transportului maritim de mărfuri și al apărării. Aon a aranjat recent pe piața din Londra polițe de mare valoare care includ acoperire pentru stocuri perisabile.
Sydonie Williams, șefa departamentului de riscuri cibernetice internaționale la Beazley, a declarat că retailerii europeni s-ar putea confrunta cu prime de asigurare mai mari în urma atacurilor cibernetice recente din Marea Britanie și Franța.
Gooch, de la TMK, a afirmat că se așteaptă la o atenție sporită asupra produselor de asigurare care acoperă pierderile materiale cauzate de atacuri cibernetice, precizând că incidentul din Franța ar trebui să atragă atenția asupra consecințelor materiale ale unor astfel de atacuri.
Sursă: HotNews.ro